Uwierzytelnianie wieloskładnikowe
Rublon MFA — partnerstwo i wdrożenia
Gdy logowanie wymaga drugiego składnika, hasło, które wyciekło, nie wystarcza już, żeby wejść do firmy. Sam przebieg logowania, krok po kroku, pokazuję w usłudze Cyberbezpieczeństwo. Tutaj opisuję, kto produkuje system, który wdrażam, i co zmienia w firmie jego włączenie.
Kim jest Rublon
Rublon to polski producent systemu uwierzytelniania wieloskładnikowego; firma powstała w Zielonej Górze. Głównym produktem firmy jest Rublon MFA wraz z wtyczkami, które podpinają go do usług używanych w firmach na co dzień: logowania do Windows, zdalnego pulpitu, bram VPN, poczty i kont w Microsoft 365, katalogu użytkowników. Jestem partnerem Rublona i to jego system wdrażam, kiedy trzeba dołożyć drugi składnik do logowania.
Co zmienia MFA w firmie
Samo hasło przestaje otwierać drzwi. Hasło łatwo wycieka i zwykle nie zostawia przy tym śladu. Po włączeniu drugiego składnika nadal może wyciec, ale próba wejścia zatrzymuje się na potwierdzeniu, którego osoba z zewnątrz najczęściej nie jest w stanie wykonać.
Widać, kto się loguje. Wszystkie potwierdzenia idą przez jedną konsolę, więc powstaje zapis prób: skąd i o której ktoś się logował, co zostało zatwierdzone, a co odrzucone. Bez tego pytanie „czy ktoś obcy próbował wejść w weekend” nie ma odpowiedzi.
Dostęp odbiera się w jednym miejscu. Gdy pracownik odchodzi, gubi telefon albo zostawia laptop w serwisie, wyłączam powiązanie w konsoli, zamiast zmieniać hasła w kilku systemach. Działa to od razu we wszystkich usługach podpiętych do Rublona.
Reguły zamiast wyjątków. To, kiedy firma pyta o drugi składnik, jest ustawieniem polityki: inaczej dla logowania z firmowego komputera w biurze, inaczej dla wejścia z zewnątrz. Dzięki temu zabezpieczenie nie musi być kompromisem między spokojem a wygodą pracy.
Jak to wygląda w codziennej pracy
-
Przy biurku, z telefonem pod ręką
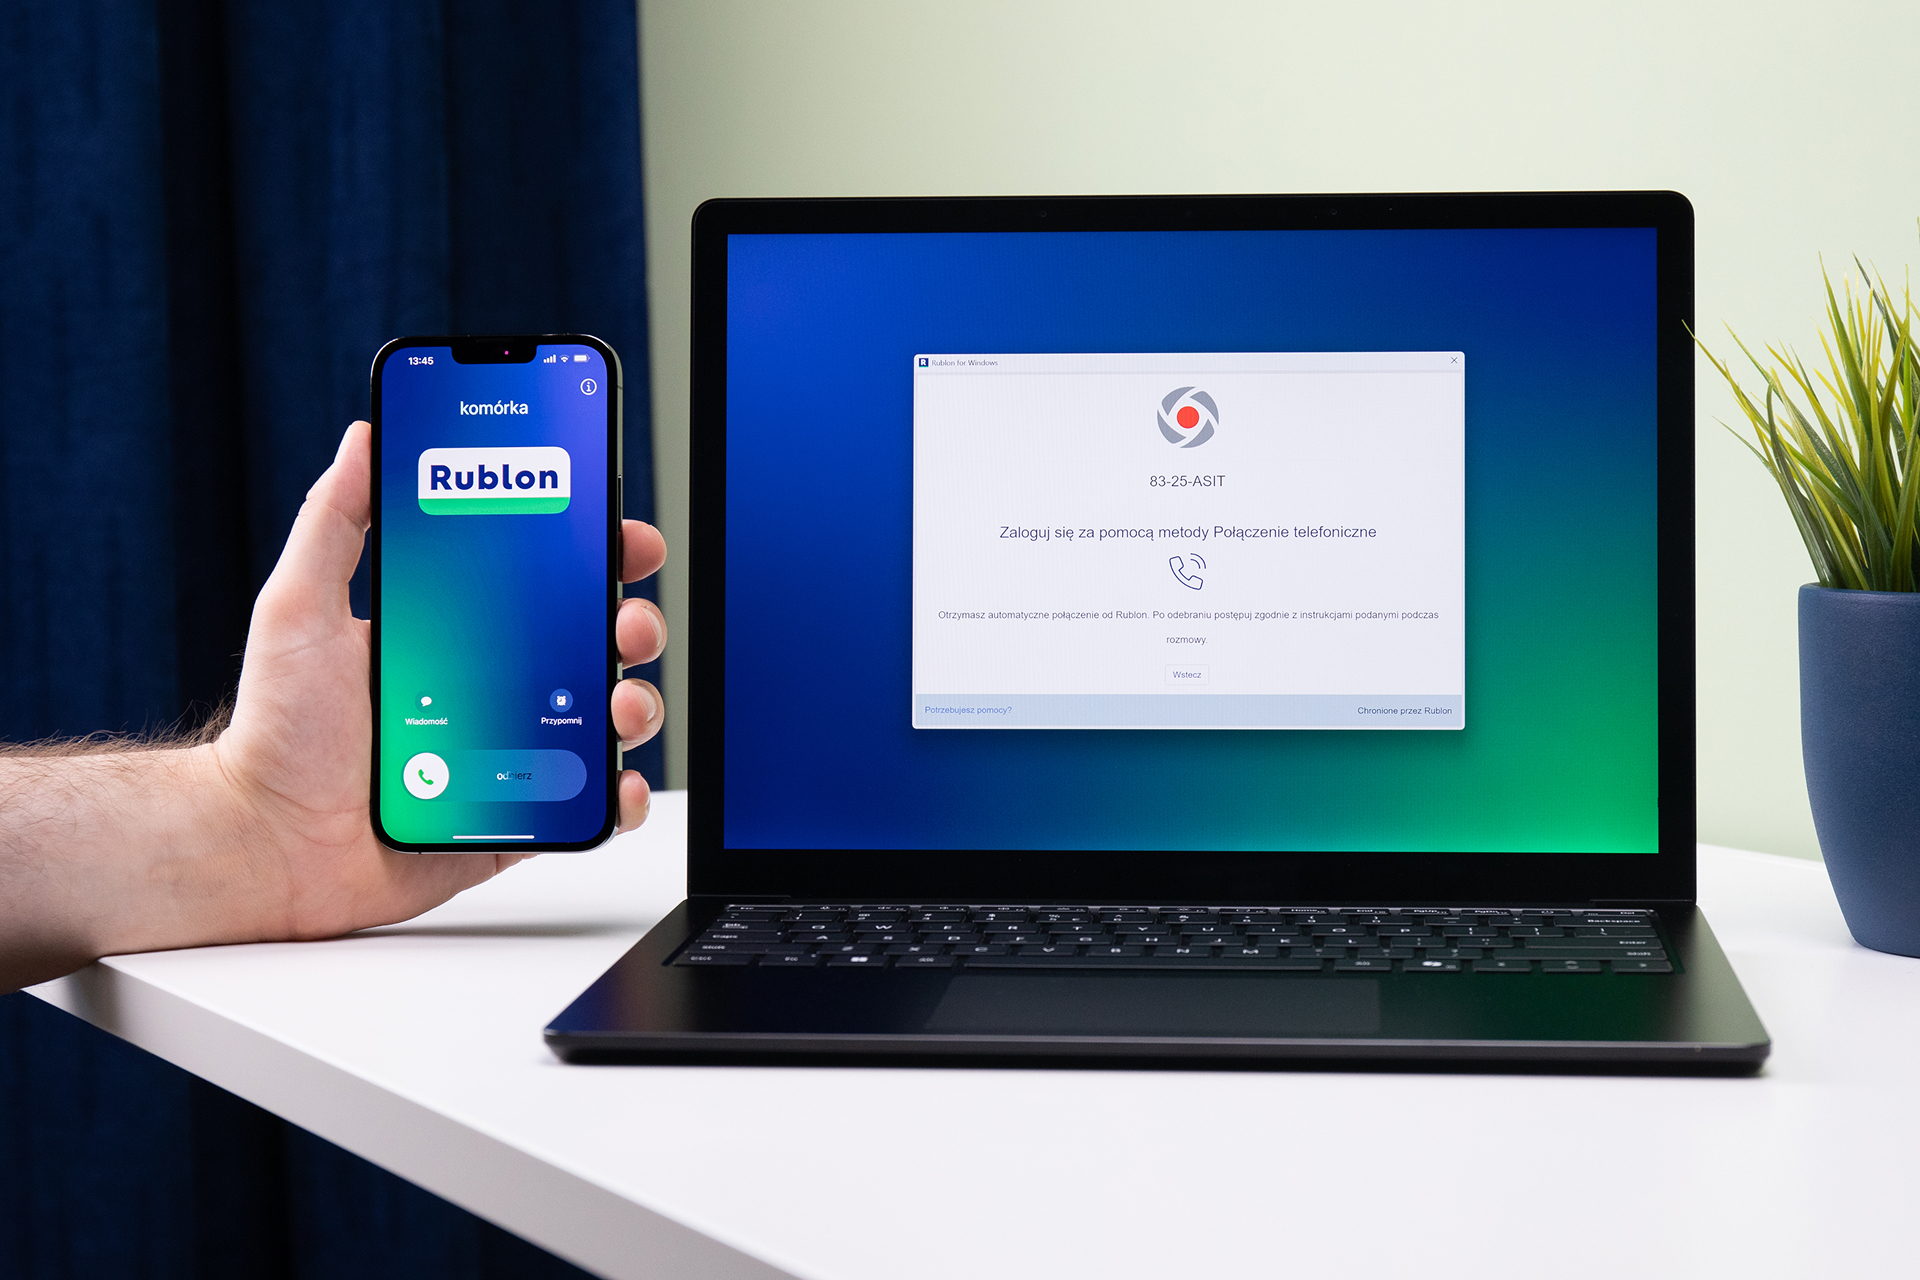
Na telefonie pojawia się pytanie o potwierdzenie; zatwierdzenie zajmuje tyle, co odblokowanie ekranu. To domyślny wariant dla stanowisk biurowych.
-
Tam, gdzie telefonu nie ma
Na hali produkcyjnej, w gabinecie zabiegowym albo w miejscu, gdzie telefonu nie wolno wnosić, drugim składnikiem jest klucz sprzętowy: pracownik wkłada go do portu USB i potwierdza dotykiem. Klucz nie potrzebuje zasięgu ani baterii.
-
W trasie i bez zasięgu
Kod jednorazowy z aplikacji powstaje na urządzeniu, więc działa także wtedy, gdy telefon nie ma zasięgu. Kiedy i to zawodzi, zostaje lista kodów zapasowych, żeby brak zasięgu nie odcinał od poczty.
-
Pierwszy dzień nowej osoby
Przy pierwszym logowaniu pracownik sam rejestruje swoją metodę potwierdzania. Nie wymaga to mojego udziału ani wizyty przy jego biurku. Nowe konto od początku jest objęte tą samą polityką co pozostałe, więc nie powstaje wyjątek, o którym za pół roku nikt nie pamięta.
-
Zgubiony telefon
Powiązanie z telefonem wyłączam w konsoli, a pracownik rejestruje nowe urządzenie. To zmiana ustawienia, nie kolejne wdrożenie. Zależy mi jednak, żeby każda osoba miała włączone co najmniej dwie metody, zanim taka sytuacja nastąpi.
Metody potwierdzania logowania
Metod jest dziesięć i nie są równorzędne. Najmocniejsze są klucze sprzętowe FIDO: potwierdzenie jest związane z adresem strony, na której pracownik się loguje, więc fałszywa strona podszywająca się pod firmowe logowanie nic z nim nie zrobi. Powiadomienie w telefonie jest najwygodniejsze i na ogół wystarcza. Kody z aplikacji sprawdzają się bez zasięgu. Kod SMS traktuję jako ostateczność: dla osoby, która nie chce instalować aplikacji, i pod warunkiem, że nie jest to jedyna metoda w firmie.
W praktyce dobieram dwie metody na osobę: jedną wygodną do codziennego użytku i drugą na wypadek, gdy pierwsza jest niedostępna.
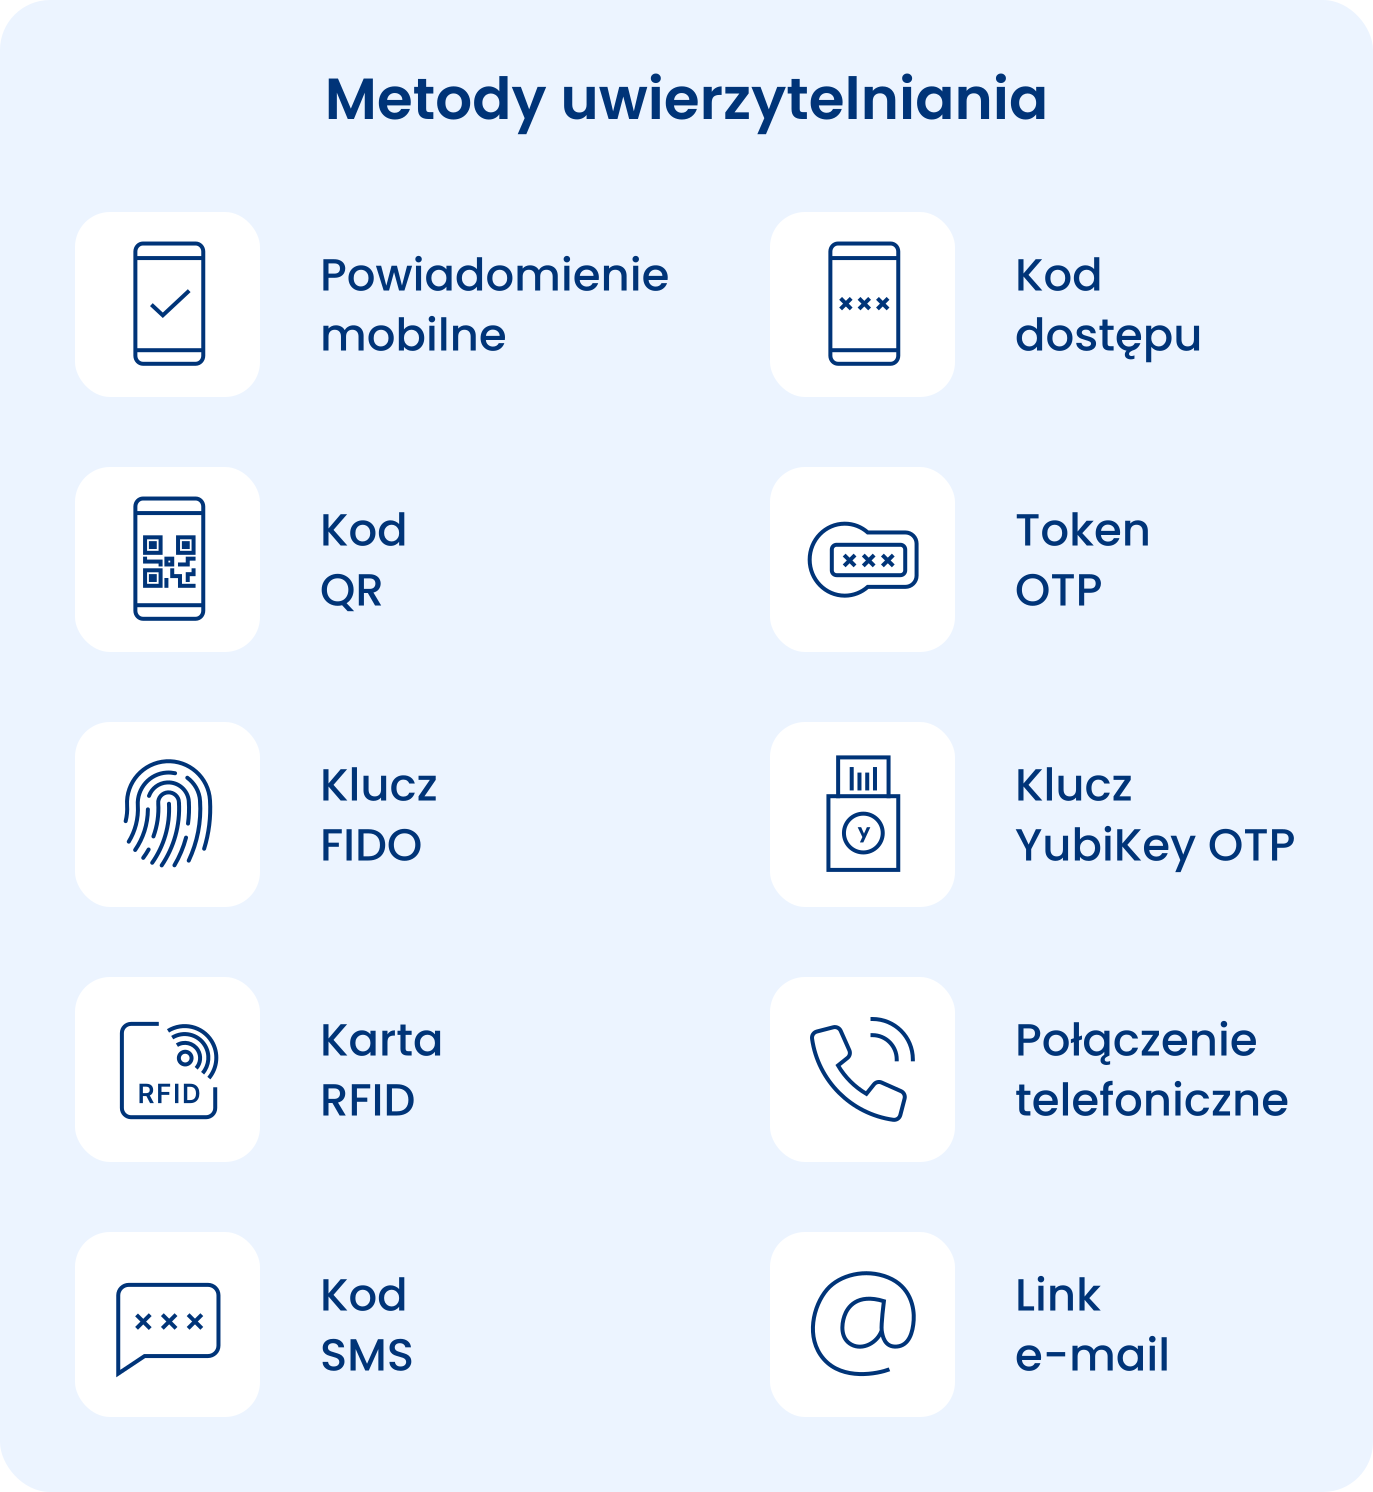
Dziesięć metod drugiego składnika dostępnych w Rublonie. Materiał producenta.
Gdzie włączam drugi składnik
Zaczynam od wypisania dróg, którymi wchodzi się dziś do firmy, i sprawdzenia, które z nich są wystawione wprost do internetu. Najczęściej w grę wchodzą:
Zdalny pulpit. Tu najpierw zabezpieczam logowanie na pulpit i na bramę, przez którą pracownicy łączą się spoza biura.
VPN. Drugi składnik podpinam do istniejącej bramy VPN przez standardowy protokół uwierzytelniania. Firma nie wymienia urządzenia, a pracownik łączy się tak samo jak wcześniej.
Poczta i konta Microsoft 365. Przez pocztę ktoś często próbuje wejść do firmy, a przez nią łatwo jest wyprowadzić dane, także wtedy, gdy nikt nie ruszył żadnego serwera.
Logowanie do Windows. Na serwerach i na stacjach roboczych, również przy logowaniu lokalnym, nie tylko zdalnym. To ostatni krok, bo dotyka codziennej pracy najbardziej.
Partnerstwo
Znak partnerski przyznany przez Rublona. Materiał producenta.
Odznakę przyznaje Rublon i mówi ona dokładnie tyle, ile na niej widać: pracuję na tym systemie. Opis samego produktu, wykaz integracji i dokumentacja są u źródła: rublon.com/pl.
Przed wdrożeniem sprawdzam, czy drugi składnik można włączyć w usługach, z których Twoja firma już korzysta.
Nie wiesz, w jakim stanie jest Twoje IT?
Napisz, co Cię w nim niepokoi. Odpiszę, co da się sprawdzić i od czego zacząć.